· 12 dk
Tokenize Varlıklarda Uyum Mimarisi: Kontroller Nerede Çalışmalı?
Tokenize varlık kontrollerini zincir üstü ve zincir dışı katmanlara ayırmak için veri, yaptırım, gizlilik ve yönetişim odaklı karar çerçevesi.
Kontrolün amacını ve zamanını önce tanımlayın
Tokenize bir varlığın uyum mimarisi yalnızca KYC eklemek veya transferleri izinli adreslerle sınırlamak değildir. Kimlik doğrulama, yaptırım taraması, yatırımcı uygunluğu, transfer kısıtları, limitler, blokajlar, raporlama ve istisna yönetimi farklı veri ve yürütme özelliklerine sahiptir.
Bu nedenle doğru soru bütün kontrollerin zincir üstünde mi yoksa zincir dışında mı olması gerektiği değildir. Her kararın nerede hesaplanacağı, nerede uygulanacağı ve hangi kanıtla denetlenebileceği ayrı ayrı belirlenmelidir. Karar transferden önce mi gerekli, gecikme geri döndürülemez bir sonuç doğurur mu, hassas veri kullanıyor mu, kural ne sıklıkla değişiyor ve sonuç bağımsız taraflarca doğrulanmalı mı soruları yerleşimi belirler.
Transfer gerçekleştikten sonra oluşturulan bir uyarı önleyici kontrol değil, tespit ve olay yönetimi mekanizmasıdır. Bununla birlikte önleyici olması gereken her kararın bütün hesaplamasını zincire taşımak gerekmez: zincir dışı bir sistem değerlendirme yapabilir, sözleşme ise yalnızca geçerli ve yetkili bir karar kanıtı varsa transferi gerçekleştirebilir.
Deterministik yaptırım kontrollerini zincir üstüne yerleştirin
Zincir üstü kontroller, aynı girdilerle aynı sonucu verebilen ve tokenın durum değişikliğini doğrudan durdurması gereken kurallar için uygundur. Gönderen ve alıcının geçerli uygunluk statüsü, elde tutma süresi, açık transfer limitleri, dondurulmuş pozisyonlar, yetkili ihraç veya yakma rolleri, acil durdurma ve toplam arz değişmezleri bu sınıfa girebilir.
ERC-3643, transfer işlemlerini tarafların uygunluğuna bağlı hâle getirerek bu modelin standartlaştırılmış bir örneğini sunar. Ancak standardın kullanılması tek başına yeterli değildir. Yönetici rolleri, yükseltme yetkileri, kurtarma işlemleri ve acil durum fonksiyonları da aynı tehdit modeline dahil edilmelidir. Önleyici kural kadar o kuralı değiştirebilen veya geçersiz kılabilen yetki de denetlenmelidir.
Zincire karar sonucu ve doğrulama için gereken en sınırlı kanıt yazılmalıdır. Kimlik belgesi, açık adres, doğum tarihi veya ayrıntılı inceleme dosyası gibi verilerin kalıcı bir deftere yazılması uygun bir varsayılan değildir.
Hassas veri ve bağlamsal değerlendirmeleri zincir dışında tutun
Kimlik belgesi doğrulama, yaptırım ve PEP taraması, tüzel kişi sahiplik analizi, fon kaynağı değerlendirmesi, davranışsal izleme, yanlış pozitif incelemesi, hukuki sınıflandırma ve düzenleyici raporlama genellikle zincir dışı katmana daha uygundur. Bu süreçler değişken veri kaynaklarına, erişim kısıtlamalarına ve kimi zaman insan değerlendirmesine dayanır.
Zincir dışı olmak denetlenemez olmak anlamına gelmez. Her karar politika sürümü, veri zamanı, karar sahibi, gerekçe kodu ve ilgili işlem referansıyla kaydedilebilir. Zincire kişisel verinin kendisi yerine gerekli durumda doğrulanabilen bir statü, taahhüt veya kriptografik kanıt aktarılabilir.
Hukuki sınıflandırma da teknik kontrolden önce gelir. MiCA farklı kripto varlık ve hizmet türlerini ayırır; yönetişim, üçüncü taraf düzenlemeleri, işlem doğrulama prosedürleri ve operasyonel risk için sözleşme dışına uzanan sorumluluklar öngörür. Tek bir akıllı sözleşme şablonu, varlık ve ülke bağlamındaki bu değerlendirmelerin yerini alamaz.
Hibrit mimaride karar ile yaptırımı güvenli bağlayın
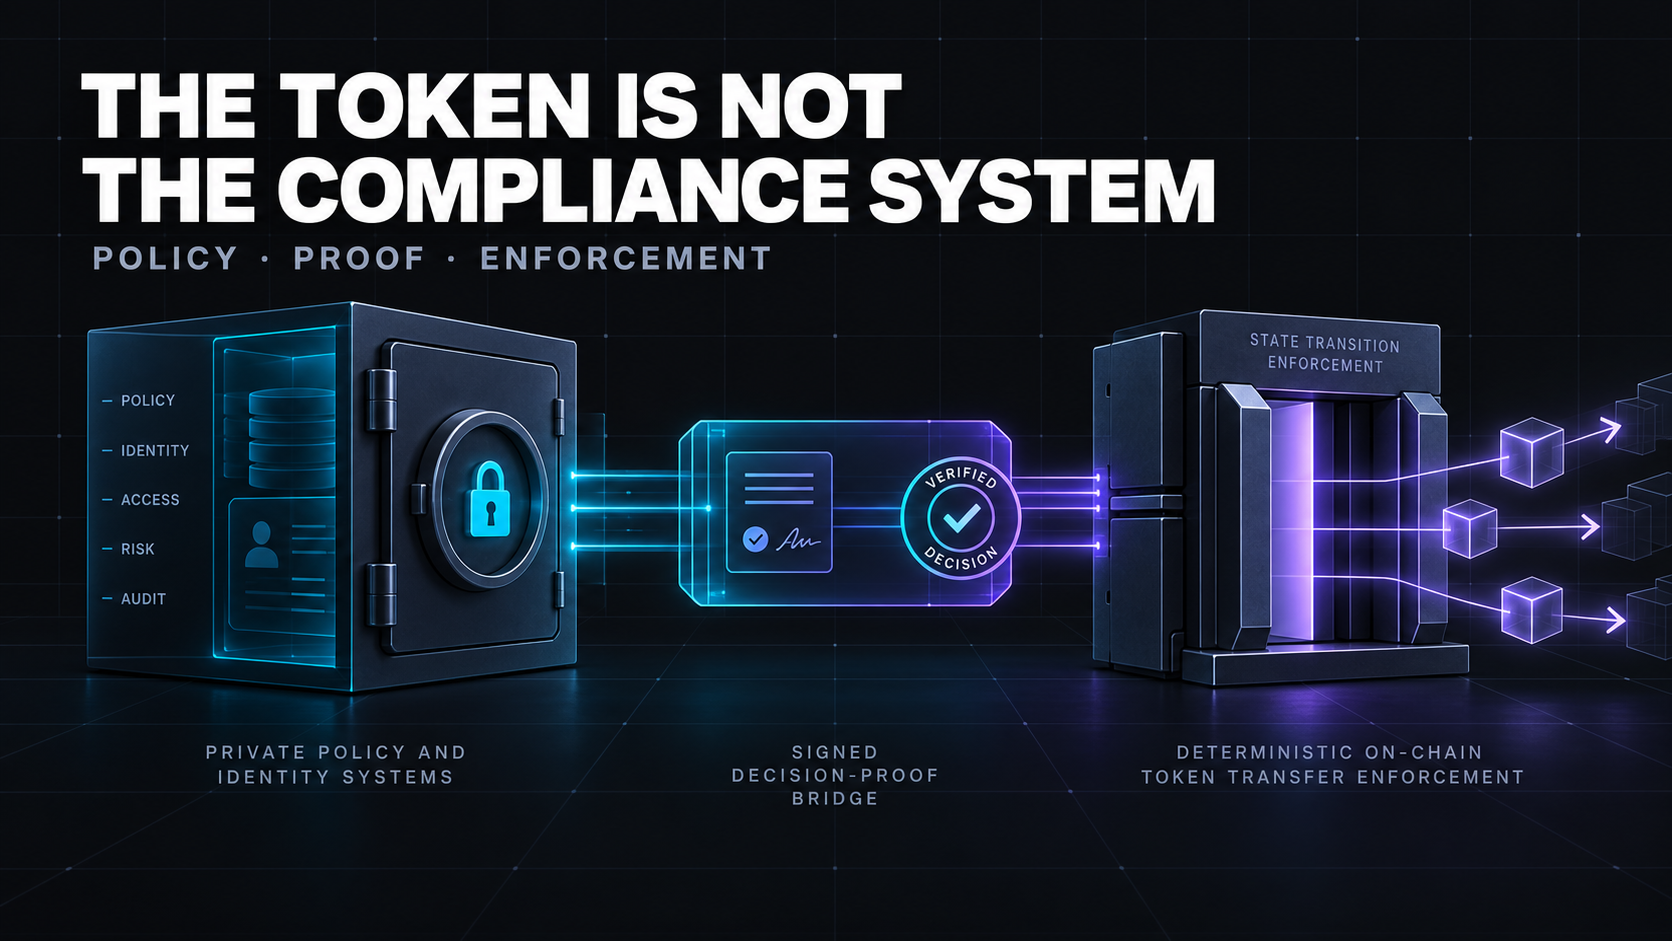
Savunulabilir bir hibrit akışta kimlik ve politika hizmetleri gerekli veriyi zincir dışında değerlendirir; kapsamı, süresi ve politika sürümü belirli imzalı bir karar üretir. Akıllı sözleşme karar vereni, imzayı, süreyi, varlığı, tarafları ve işlem bağlamını doğrular. Transfer ancak zincir üstü kurallar ile zincir dışı karar kanıtı birlikte geçerliyse gerçekleşir ve sonuç yapılandırılmış bir olayla kaydedilir.
Karar belirli işlem, taraf, varlık, miktar ve ağ bağlamına bağlı olmalı; kısa bir geçerlilik süresi ve tekrar kullanımı engelleyen benzersiz referans taşımalıdır. İmzalama anahtarları sıradan uygulama kimlik bilgilerinden ayrılmalı, iptal ve anahtar rotasyonu yolları tasarlanmalıdır.
BIS Project Mandala, kontrollerin ödeme talimatından önce tamamlanmasını ve altta yatan müşteri verisini açmadan doğrulanabilen bir uyum kanıtının işleme eşlik etmesini araştırıyor. Bu model bütün veriyi zincire yazmak ile sözleşmenin sınırsız bir dış sisteme güvenmesi arasındaki uygulanabilir alanı gösteriyor.
Tek bir cevap yerine kontrol yerleşim matrisi kullanın
Kimlik belgesi doğrulama ve yaptırım taraması zincir dışında hesaplanabilir; buna karşılık geçerli uygunluk veya işlem izni transfer öncesinde zincir üstünde zorunlu tutulabilir. Elde tutma süresi, donma durumu ve açık durum limitleri doğrudan zincir üstünde değerlendirilebilir. Davranışsal izleme ile raporlama ise geçmiş veri ve kurumsal bağlam gerektirdiği için zincir dışında kalır.
Pratik karar kuralı şudur: deterministik ve atlanamaz olması gereken kontrol zincir üstüne; hassas veri veya bağlamsal değerlendirme kullanan kontrol zincir dışına; iki özelliği birlikte taşıyan kontrol ise hibrit yapıya adaydır. Denetim kanıtı da hibrit olabilir: ayrıntılı kayıt erişim kontrollü sistemde kalırken olay referansı veya veri taahhüdü zincire yazılır.
Bu yerleşim matrisi hukuki görüş değildir. Aynı kontrol, varlığın niteliği, ülke, saklama modeli ve dağıtım kanalına göre farklı bir tasarım gerektirebilir.
Politika değişimini token dağıtımından ayırın
Uyum kuralları mevzuat, risk iştahı, veri sağlayıcısı veya ürün kapsamı değiştikçe güncellenir. Her politika değişikliğinin token sözleşmesini yeniden dağıtmayı gerektirmesi operasyonel risk ve denetim yükü yaratır. Daha sürdürülebilir bir mimari token sözleşmesini, deterministik kontrol modüllerini, kimlik ve politika hizmetlerini, karar kanıtı arayüzünü, olay ve raporlama katmanını ve yönetişim yetkilerini açık sınırlarla ayırır.
Swift'in Temmuz 2026'da ilk kullanıma hazır olduğunu açıkladığı blockchain tabanlı defter, tokenize mevduatları mevcut ödeme ve kontrol sistemleriyle birlikte çalıştırmayı hedefliyor. On yedi bankanın kontrollü canlı pilotlara hazırlandığı bu çalışma, kurumsal ölçekte başarının yalnızca token sözleşmesine değil, mevcut altyapıyla güvenli birlikte çalışabilirliğe bağlı olduğuna işaret ediyor.
Varlık ve kontrol katmanlarını ayıran gerçek bir örnek için UCF — Universal Control Function proje sayfasını inceleyebilirsiniz. UCF, transfer öncesi zincir üstü uygulamayı, salt okunur olay köprüsünü ve ISO 20022 uyumlu raporlama katmanını birlikte ele alır.
Yayından önce arıza ve yetki yollarını test edin
Yalnızca başarılı transfer akışını test etmek yeterli değildir. Uygunluk kararının işlem beklerken sona ermesi, politika hizmetinin erişilemez olması, yanlış veya ele geçirilmiş imza, politika sürümünün değişmesi, yönetici anahtarının kaybı, ağ yeniden yapılanması ve zincir üstü kayıt ile kurum kaydının ayrışması ayrı senaryolar olarak doğrulanmalıdır.
Her kontrol için sistemin arıza anında açık mı kapalı mı davranacağı belirlenmelidir. Dondurma, itiraz, düzeltme, kontrollü kurtarma ve yeniden başlatma yolları hem teknik testlere hem de operasyon sorumluluklarına bağlanmalıdır.
Nova Pro Tech (Nova Bilişim Teknolojileri), tokenize varlık projelerinde kontrol yerleşimini token sözleşmesinden ibaret görmeden kimlik, politika, akıllı sözleşme, entegrasyon ve denetim katmanlarını birlikte tasarlar. Mimari keşif veya uygulanabilir prototip kapsamı için iletişim sayfamızdan bize ulaşabilirsiniz.
Kaynaklar
İlgili konular
- tokenize varlıklar
- uyum mimarisi
- zincir üstü kontroller